
Valt uw organisatie onder de NIS2-wetgeving
Sinds oktober 2024 is de NIS2-wetgeving in België van kracht. De eerste deadline voor essentiële entiteiten is intussen gepasseerd, maar veel organisaties weten nog altijd niet zeker of ze eronder vallen, en wat dat betekent voor hun leveranciers.

Kort samengevat
- De Belgische NIS2-wet is sinds 18 oktober 2024 van kracht, met toezicht door het Centre for Cybersecurity Belgium (CCB).
- De wet onderscheidt essentiële entiteiten (proactief toezicht) en belangrijke entiteiten (reactief toezicht).
- Afvalbeheer, waaronder de verwerking van afgedankte elektrische en elektronische apparatuur, is één van de sectoren die met naam in de richtlijn zijn opgenomen, doorgaans als belangrijke entiteit.
- Het CCB biedt een gratis tool om zelf na te gaan of uw organisatie in scope valt.
- Ook wie zelf niet rechtstreeks in scope valt, kan via klanten die dat wel zijn, bijkomende beveiligingseisen opgelegd krijgen.
Wat is de NIS2-wetgeving
NIS2 is de Europese cyberbeveiligingsrichtlijn die sinds 18 oktober 2024 in Belgische wetgeving is omgezet, met toezicht door het Centre for Cybersecurity Belgium. Organisaties die eronder vallen, moesten zich tegen 18 maart 2025 registreren. Essentiële entiteiten dienden tegen 18 april 2026 hun eerste conformiteitsbeoordeling in, die deadline is intussen gepasseerd. Tegen april 2027 moeten zij het volledige verplichte beveiligingsniveau halen.
 Essentiële versus belangrijke entiteiten
De wet onderscheidt essentiële en belangrijke entiteiten.
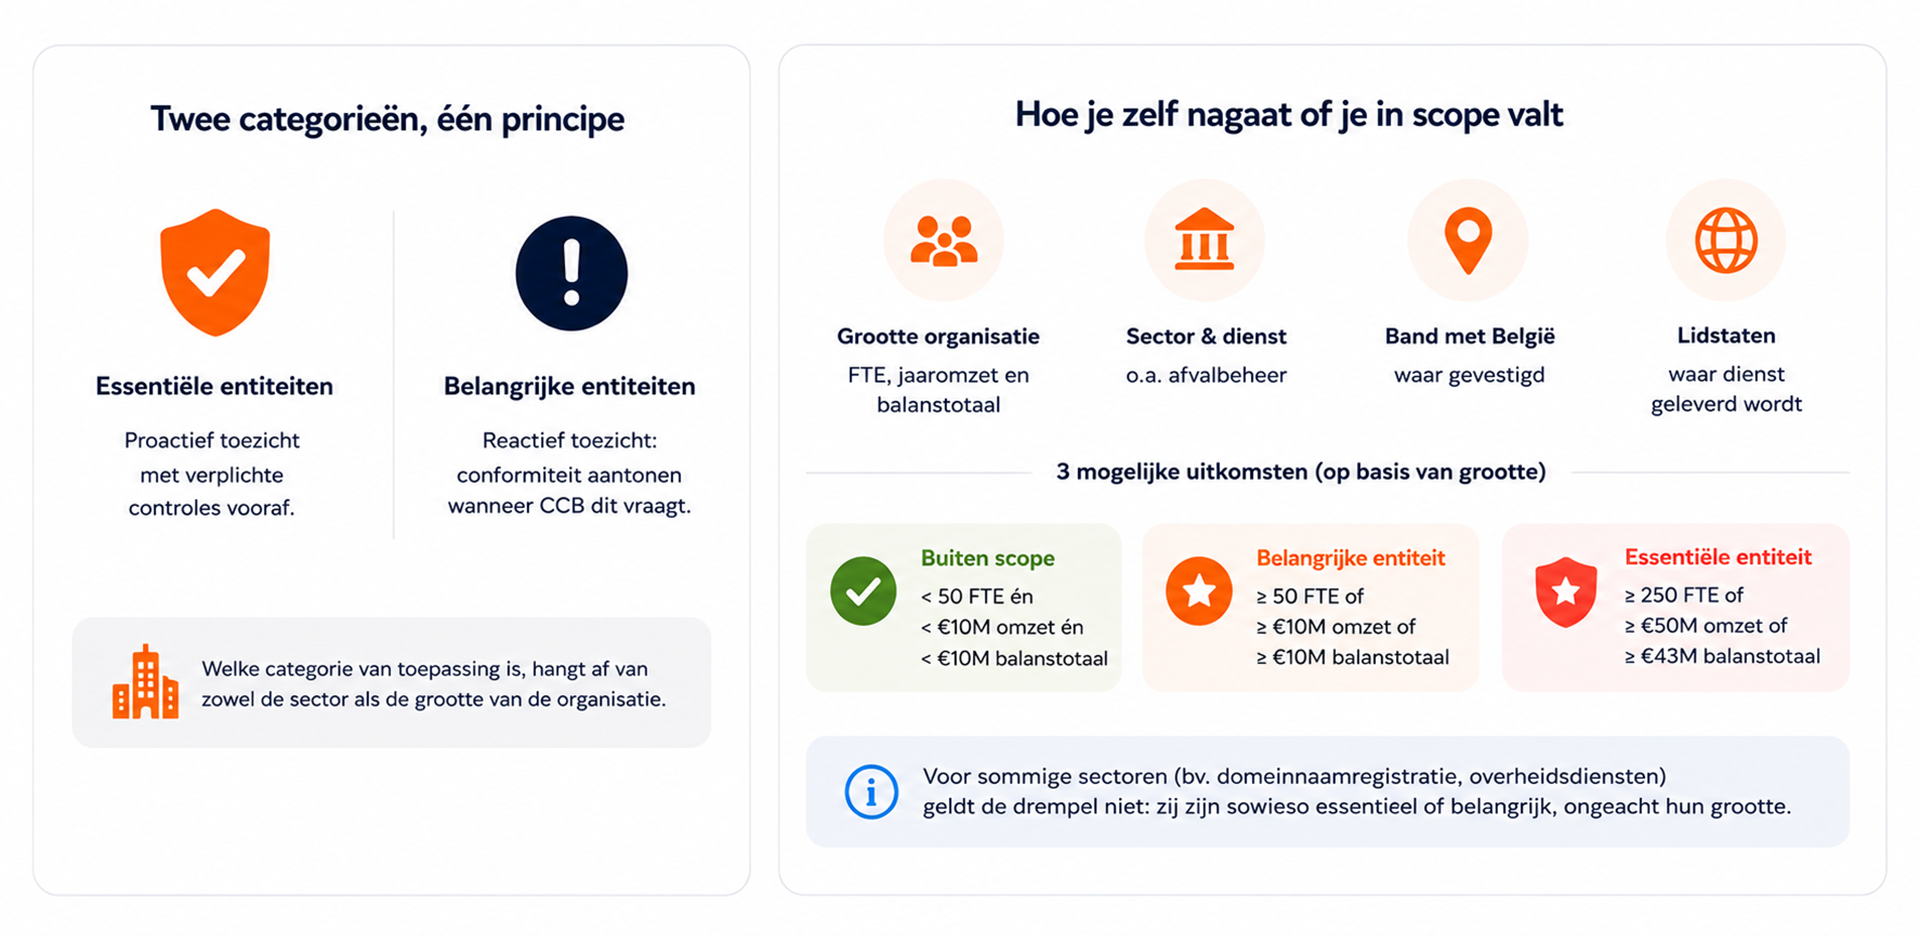
- Essentiële entiteiten vallen onder proactief toezicht, met verplichte controles vooraf.
- Belangrijke entiteiten vallen onder reactief toezicht: geen verplichte voorafgaande audit, maar wel de plicht om conformiteit aan te tonen zodra het CCB dat vraagt.
Welke van de twee van toepassing is, hangt af van zowel de sector als de grootte van de organisatie.
Valt afvalbeheer onder NIS2
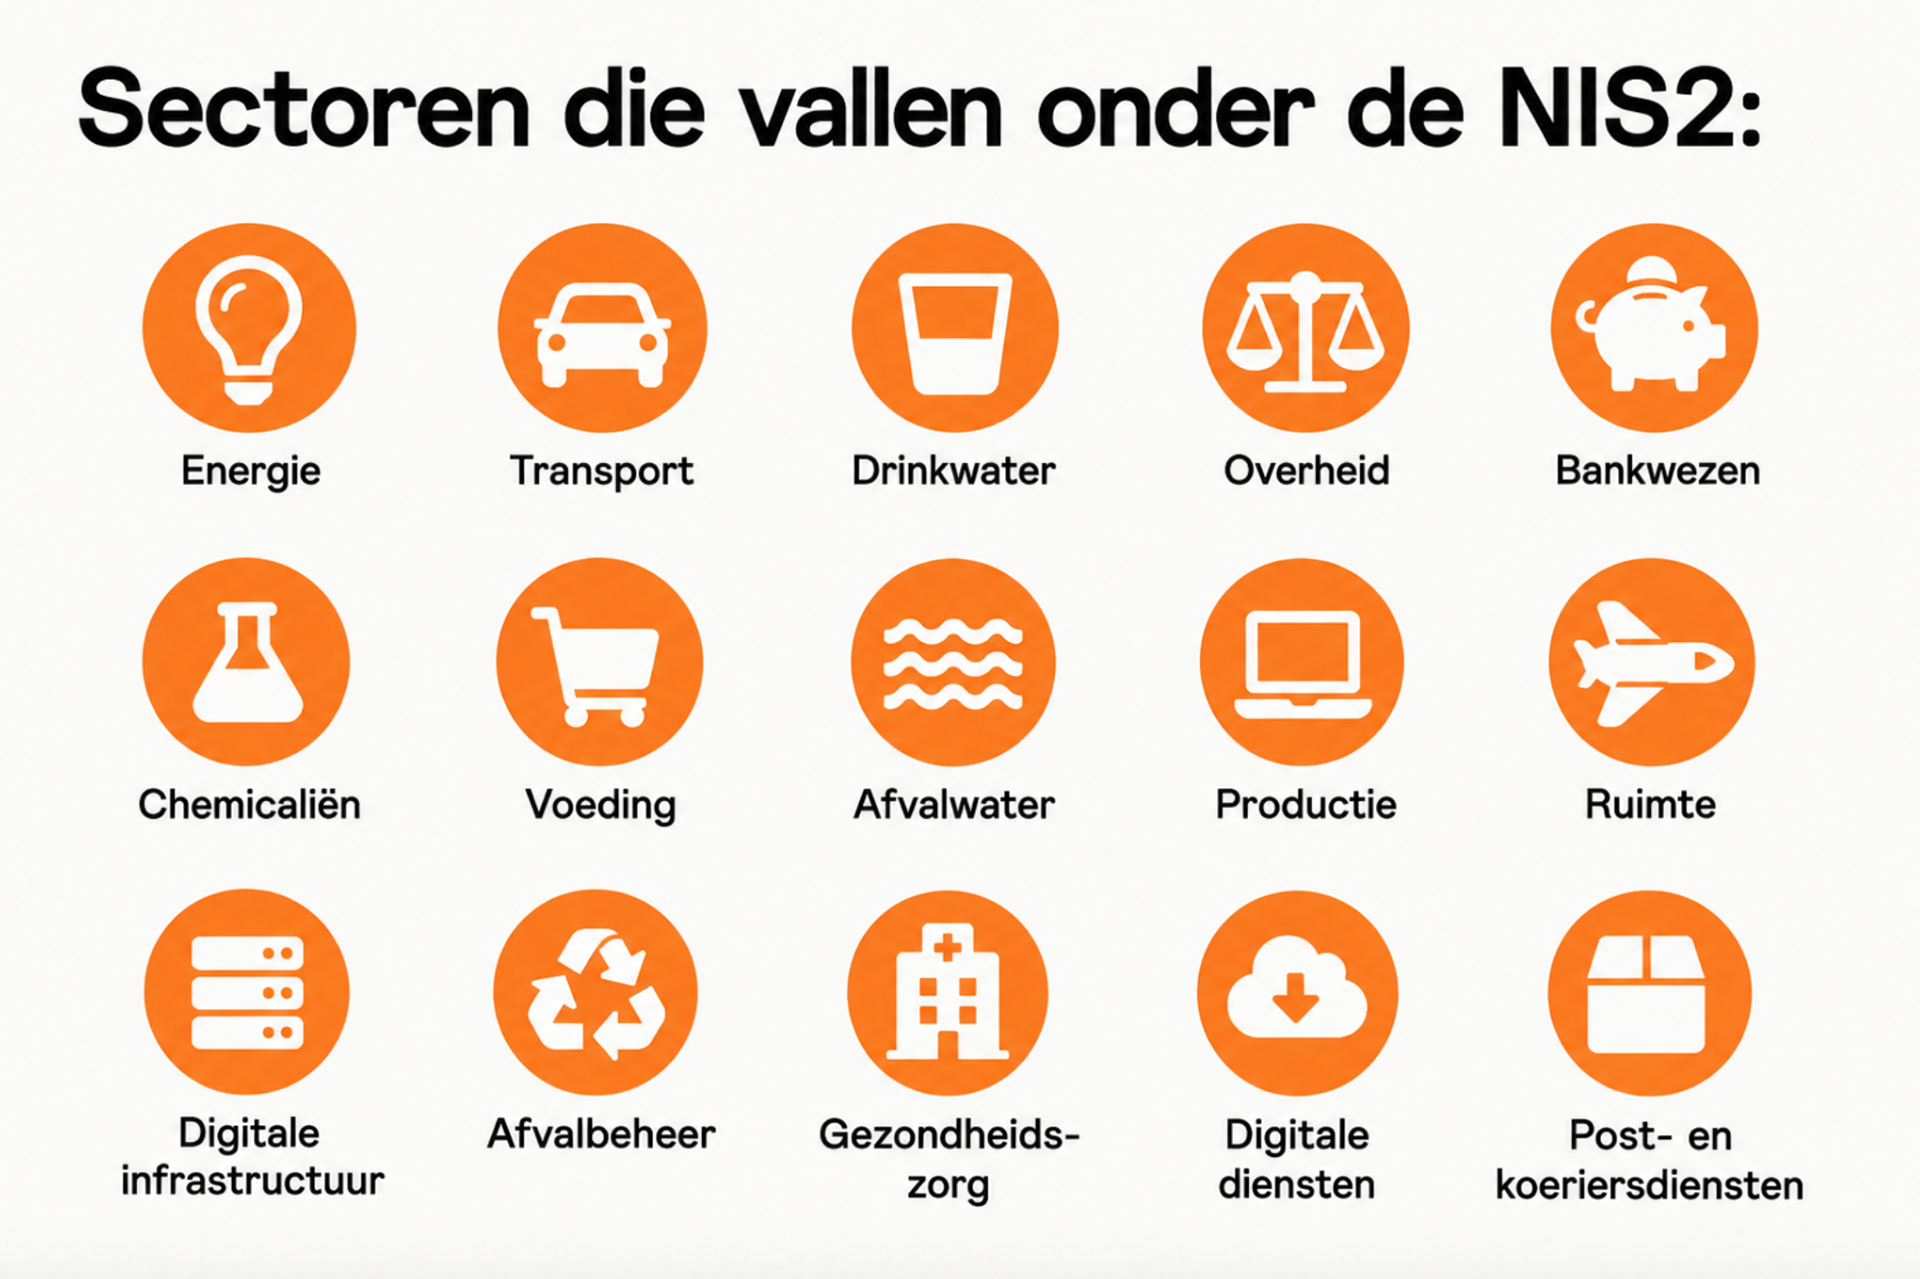
Wat vaak niet geweten is: afvalbeheer is één van de sectoren die met naam in de richtlijn zijn opgenomen. Dat betekent dat verwerkers van afgedankte elektrische en elektronische apparatuur, afhankelijk van hun omvang, in scope kunnen vallen, doorgaans als belangrijke entiteit.
Bij Brainscape raakt dit rechtstreeks aan onze eigen activiteit. Onze certificeringen zijn precies het soort bewijs dat een organisatie nodig heeft om aan te tonen dat haar keten beheerst wordt, zowel op het vlak van kwaliteit en milieu als van data.
Hoe u zelf nagaat of u onder NIS2 valt
Om zelf te bepalen of u al dan niet onder de NIS2-wetgeving valt, bestaat een uitgebreide tool van het CCB. In het kort kijkt deze naar vier elementen:
- Grootte van de organisatie: aantal FTE, jaaromzet en balanstotaal.
- Sector en dienst: een lijst van alle sectoren uit de wet, waaronder afvalbeheer.
- Band met België: waar de organisatie gevestigd is.
- Lidstaten waar de dienst geleverd wordt.
Op basis daarvan volgt één van drie uitkomsten, bepaald door de grootte van de organisatie:
- Buiten scope — onder 50 FTE, én onder 10 miljoen euro omzet, én onder 10 miljoen euro balanstotaal.
- Belangrijke entiteit — vanaf 50 FTE, of vanaf 10 miljoen euro omzet, of vanaf 10 miljoen euro balanstotaal.
- Essentiële entiteit — vanaf 250 FTE, of vanaf 50 miljoen euro omzet, of vanaf 43 miljoen euro balanstotaal.
Voor sommige sectoren, zoals aanbieders van domeinnaamregistratie of overheidsdiensten, geldt deze drempel niet: zij zijn sowieso essentieel of belangrijk, ongeacht hun grootte.
Wilt u de volledige NIS2 Scope Assessment-tool downloaden? Dat kan via deze link, rechtstreeks als Excel-bestand, zonder formulier of registratie.
De leveranciersketen telt ook mee, zelfs buiten scope
NIS2 verplicht organisaties die eronder vallen om ook de veiligheid van hun leveranciersketen te beheren en aantoonbaar te maken. Die verplichting werkt door naar leveranciers die zelf niet rechtstreeks onder de wet vallen: wie levert aan een essentiële of belangrijke entiteit, krijgt via het contract vaak dezelfde eisen doorgeschoven. Hoe een leverancier omgaat met data en met de afvoer van IT-apparatuur, maakt daar onderdeel van uit.
Wat betekent dit voor IT-verantwoordelijken?
Wie beslist over de afvoer van bedrijfshardware, beslist mee over een stuk van die leveranciersketen. Een gecertificeerd en traceerbaar proces voor dataverwijdering en apparatuurafvoer levert precies het bewijs dat nodig is bij een leveranciersaudit of een klantvraag in het kader van NIS2.
Bij Brainscape is elk toestel dat binnenkomt gekoppeld aan een controleerbaar proces: van rapportage over dataverwijdering tot certificering volgens ISO 9001, ISO 14001 en WEEELabex. Meer over hoe die certificeringen precies tot stand komen en wat ze voor uw organisatie betekenen, leest u in ons artikel over ISO 9001 en ISO 14001 voor uw ITAD-partner.
Vragen over uw eigen situatie
Neem gerust contact op met Brainscape. We bekijken graag samen of uw organisatie onder deze wetgeving valt, en hoe onze certificeringen en processen kunnen bijdragen aan uw eigen NIS2-dossier.
Veelgestelde vragen
Heb je vragen over de lopende NIS2-wetgeving? Wij voorzien je graag van een antwoord.
Wat is het verschil tussen een essentiële en een belangrijke entiteit onder NIS2?
Essentiële entiteiten vallen onder proactief toezicht van het CCB, met verplichte controles vooraf. Belangrijke entiteiten vallen onder reactief toezicht: zij moeten conformiteit pas aantonen wanneer het CCB dat vraagt. Welke status van toepassing is, hangt af van de sector en de grootte van de organisatie.
Valt afvalbeheer onder de NIS2-wetgeving?
Ja. Afvalbeheer is met naam opgenomen als sector in de richtlijn. Verwerkers van afgedankte elektrische en elektronische apparatuur kunnen, afhankelijk van hun omvang, in scope vallen, doorgaans als belangrijke entiteit.
Hoe weet ik of mijn organisatie onder NIS2 valt?
Het CCB biedt een gratis Excel-tool, de NIS2 Scope Assessment, die op basis van uw sector, bedrijfsgrootte en band met België aangeeft of u buiten scope valt, of als belangrijke of essentiële entiteit wordt beschouwd.
Wat als mijn organisatie niet rechtstreeks onder NIS2 valt?
Ook dan bent u niet automatisch buiten schot. NIS2 verplicht in-scope organisaties om de beveiliging van hun leveranciersketen te beheren. Levert u aan een organisatie die wel onder NIS2 valt, dan kan die u via het contract alsnog bijkomende beveiligingseisen opleggen.
Wat heeft dataverwijdering te maken met NIS2?
Hoe een leverancier omgaat met data op afgedankte IT-apparatuur maakt deel uit van de leveranciersketen die NIS2-organisaties moeten beheersen. Een gecertificeerd en traceerbaar proces voor dataverwijdering, zoals dat van Brainscape, levert het bewijs dat daarvoor nodig is.
Hoe helpt Brainscape organisaties met hun NIS2-dossier?
Brainscape verwerkt IT-apparatuur volgens een gecertificeerd proces (ISO 9001, ISO 14001, WEEELabex), met traceerbare rapportage over dataverwijdering per toestel. Organisaties die moeten aantonen hoe hun leveranciersketen beveiligd is, gebruiken die documentatie als bewijs in hun NIS2-dossier.


